




Ker se omrežne storitve še naprej bogatijo, se povečuje število gesel, ki jih moramo uporabiti, in težave z gesli prihajajo ena za drugo
 Oct 10, 2022|
Ker se omrežne storitve še naprej bogatijo, se povečuje število gesel, ki jih moramo uporabiti, in težave z gesli prihajajo ena za drugo
Ko so bile spletne storitve preproste in nam ni bilo treba uporabljati veliko gesel, je bila to oblika preverjanja pristnosti z nizkimi ovirami, ki je bila enostavna za uporabo. Ker se omrežne storitve še naprej bogatijo, se povečuje število gesel, ki jih moramo uporabiti, in težave z gesli prihajajo ena za drugo. Številna gesla je enostavno pozabiti, da bi se izognili pozabljanju, ljudje uporabljajo preprosta gesla ali več gesel, kar na koncu povzroči vrsto varnostnih težav.
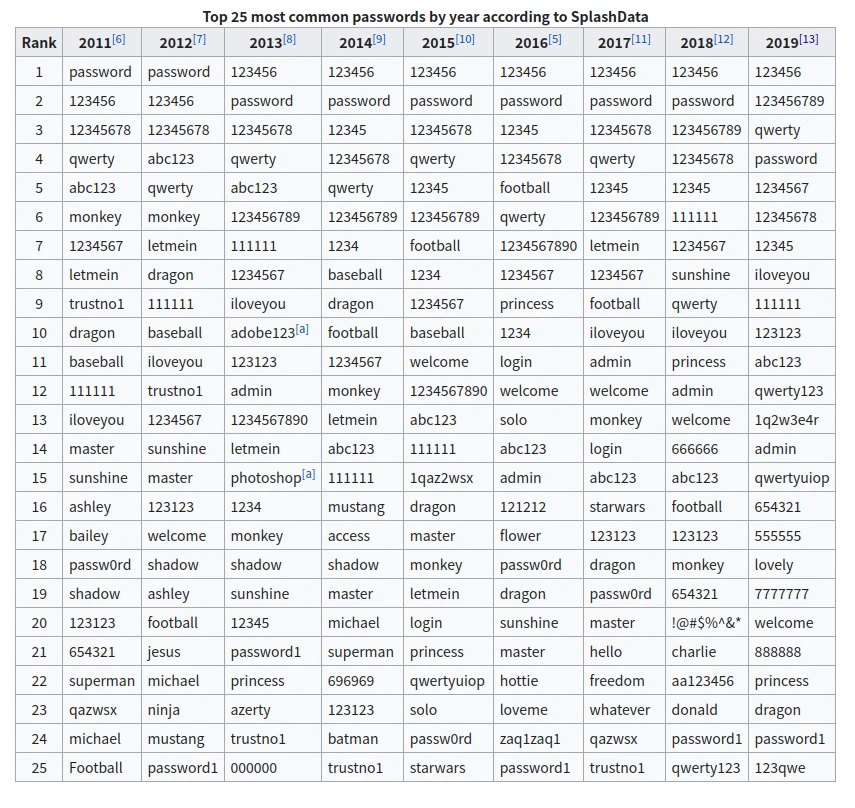
Raziskava varnostnega podjetja SplashData kaže, da "123456" prevladuje na seznamu od leta 2013, z 123456789, "password" in "qwerty" med TOP petimi. Razbijanje teh šibkih gesel običajno traja manj kot sekundo, vendar se še vedno pogosto uporabljajo in njihova varnostna tveganja so neprecenljiva.
Fernando Corbato, dobitnik Turingove nagrade in izumitelj digitalne kriptografije, je dejal, da so gesla sodobna nočna mora. Nihče si jih ne more zapomniti vseh in izbira med pomnjenjem v zvezku ali upravljanjem v programski opremi pomeni veliko težav.
Corbato je leta 1961 vodil vzpostavitev prvega operacijskega sistema za delitev časa CTSS (Compatible Time-Sharing System), prvega računalnika, ki je uporabljal gesla kot zaščito sistema. Na istem sistemu je prišlo do prvega uhajanja računalniških gesel. Zaradi programske napake je sistem zamenjal pozdravno sporočilo z glavnim geslom, zaradi česar je bil seznam gesel CTSS viden vsem, ki so prijavljeni v sistem.
V desetletjih od takrat so ljudje izboljšali način shranjevanja gesel, da bi bila varnejša. Vendar pa te metode niso bistveno spremenile načina, kako si ljudje zapomnijo gesla, in vrata gesel niso bila nikoli odpravljena.
